EU AI Act: Was seit August 2026 gilt – und was Unternehmen jetzt tun sollten
25. Sep. 2026Ein praxisnaher Leitfaden für Unternehmen, die KI-Systeme, generative KI, Chatbots und KI-gestützte Business-Anwendungen einsetzen
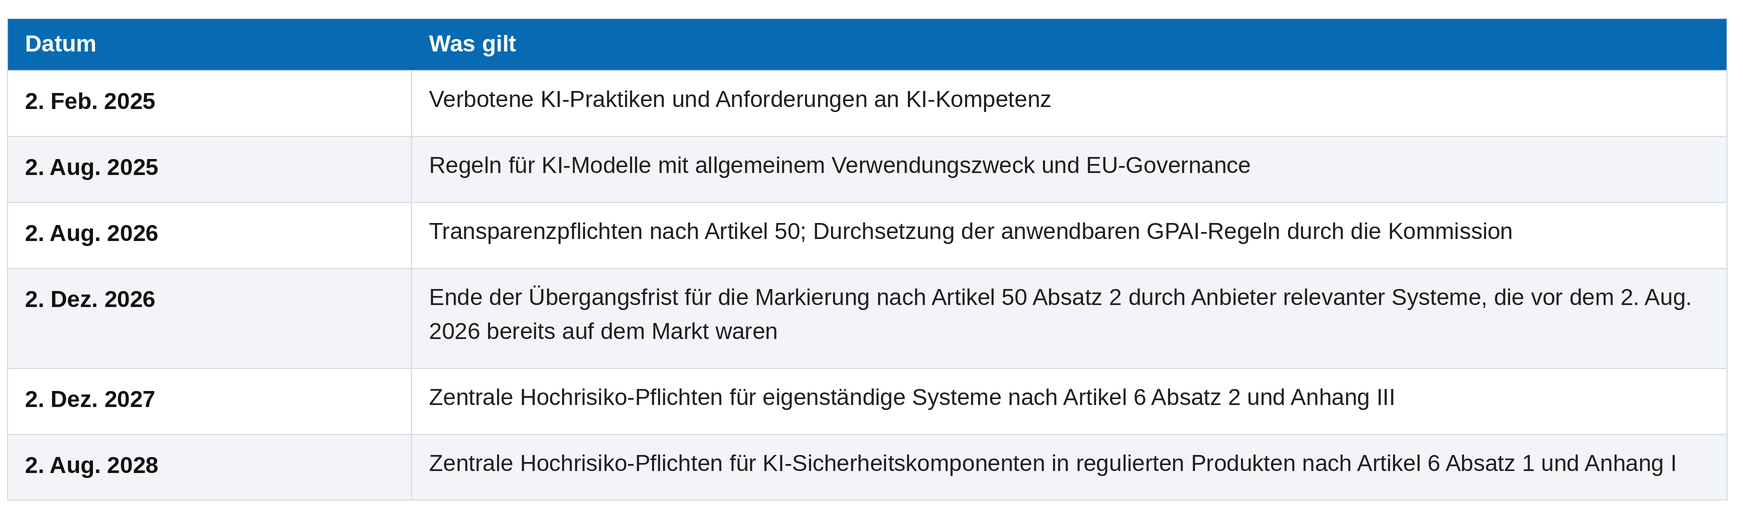
Seit dem 2. August 2026 gelten die Transparenzpflichten aus Artikel 50 des EU AI Act. Unternehmen müssen Menschen je nach Anwendungsfall darüber informieren, dass sie mit KI interagieren, Deepfakes oder bestimmte Texte von öffentlichem Interesse kennzeichnen und prüfen, ob Anbieter synthetische Inhalte maschinenlesbar markieren. Die Pflichten für Hochrisiko-KI wurden auf den 2. Dezember 2027 beziehungsweise den 2. August 2028 verschoben - Transparenz, KI-Kompetenz und verbotene KI-Praktiken jedoch nicht.
Für die meisten Organisationen beginnt die praktische Arbeit mit fünf Fragen: Wo wird KI bereits eingesetzt? Sind wir Anbieter oder Betreiber? Wer verantwortet den jeweiligen Use Case? Auf welche Daten und Identitäten kann das System zugreifen? Und können wir nachweisen, wie es kontrolliert wird?
Fragen Sie Marketing, HR, Customer Service und IT, wo KI genutzt wird, erhalten Sie häufig vier unterschiedliche Listen. Die Lücke zwischen diesen Listen ist das erste Risiko. Ein KI-System, dessen Existenz unbekannt ist, lässt sich weder steuern noch absichern oder dokumentieren.
EU AI Act Was seit 2. August 2026 gilt – und was die IT jetzt tun sollte.DIE KURZE ANTWORT. Der EU AI Act wurde nicht einfach 'verschoben'. Die Transparenzpflichten aus Artikel 50 gelten jetzt. Nur bestimmte Pflichten für Hochrisiko-KI greifen später. Die zusätzliche Zeit sollte für ein KI-Inventar, klare Rollen, eindeutige Verantwortung sowie technische Kontrollen und Dokumentation genutzt werden.
Was hat sich am 2. August 2026 geändert?
Artikel 50 des AI Act ist anwendbar geworden. Er regelt Transparenzpflichten für Anbieter und Betreiber bestimmter KI-Systeme - darunter interaktive KI, generative KI, Systeme zur Emotionserkennung und biometrischen Kategorisierung, Deepfakes sowie bestimmte KI-generierte Texte zu Themen von öffentlichem Interesse.
Zudem hat die Europäische Kommission mit der Durchsetzung jener Regeln begonnen, die Anbieter von KI-Modellen mit allgemeinem Verwendungszweck betreffen. Für ein typisches Unternehmen, das KI einkauft, lautet die unmittelbare Frage jedoch selten, ob es ein Basismodell trainiert. Entscheidend ist, ob der konkrete KI-Einsatz eine Informations-, Kennzeichnungs-, Sicherheits- oder Governance-Pflicht auslöst.
Was wurde verschoben - und was nicht?
Mit der Verordnung (EU) 2026/1744, dem Digital Omnibus on AI, wurde die Anwendung der zentralen Pflichten für Hochrisiko-KI verschoben. Der Grund: Harmonisierte Normen, Leitlinien und nationale Umsetzungsstrukturen waren noch nicht ausreichend verfügbar. Die Pflichten wurden neu terminiert, nicht gestrichen.
2. Dezember 2027: eigenständige Hochrisiko-KI-Systeme nach Artikel 6 Absatz 2 und Anhang III.
2. August 2028: Hochrisiko-KI-Systeme als Sicherheitskomponenten regulierter Produkte nach Artikel 6 Absatz 1 und Anhang I.
Die Verschiebung schafft Vorbereitungszeit - keine Wartezeit. Risikomanagement, technische Dokumentation, Protokollierung, menschliche Aufsicht und Cybersecurity hängen von Designentscheidungen ab, die heute getroffen werden. Diese Nachweise nach einem Jahr Produktivbetrieb zu rekonstruieren, ist langsamer, teurer und weniger verlässlich, als sie von Beginn an festzuhalten.
Erste Frage: Sind Sie Anbieter oder Betreiber?
Ein Anbieter entwickelt ein KI-System, lässt es entwickeln oder bringt es unter eigenem Namen beziehungsweise eigener Marke auf den Markt. Ein Betreiber setzt ein KI-System in eigener Verantwortung im beruflichen Kontext ein. Die meisten Unternehmen, die KI-Tools Dritter nutzen, sind Betreiber - doch die Rolle kann sich ändern, wenn ein System wesentlich verändert oder unter dem eigenen Namen angeboten wird.
Ein und dieselbe Organisation kann bei einem Use Case Betreiber und bei einem anderen Anbieter sein. Klären Sie die Rolle deshalb für jedes System separat. Davon hängt ab, wer die Information im Systemdesign umsetzt, wer maschinenlesbar markiert, wer Inhalte sichtbar kennzeichnet und wer technische Nachweise aufbewahrt.
Die Transparenzpflichten aus Artikel 50 verständlich erklärt
1. Menschen über die Interaktion mit KI informieren
Anbieter von KI-Systemen, die direkt mit Menschen interagieren, müssen die Systeme so gestalten, dass Nutzerinnen und Nutzer über die KI-Interaktion informiert werden - außer dies ist für eine angemessen informierte und aufmerksame Person offensichtlich. Bei einem Service-Chatbot oder KI-Agenten gehört der Hinweis an den Beginn der Interaktion, nicht versteckt in die AGB.
2. Synthetische Inhalte maschinell erkennbar machen
Anbieter von Systemen, die synthetische Audio-, Bild-, Video- oder Textinhalte erzeugen, müssen sicherstellen, dass die Ausgaben maschinenlesbar markiert und als künstlich erzeugt oder manipuliert erkennbar sind. Diese Pflicht richtet sich an Anbieter. Unternehmen, die Tools Dritter einsetzen, sollten dennoch prüfen, was der Anbieter technisch bereitstellt, und dies in Einkauf, Integration und Content-Prozesse aufnehmen.
Für Anbieter relevanter generativer KI-Systeme, die bereits vor dem 2. August 2026 auf dem Markt waren, gilt für diese spezifische Markierungspflicht eine Übergangsfrist bis zum 2. Dezember 2026.
3. Emotionserkennung und biometrische Kategorisierung offenlegen
Betreiber von Systemen zur Emotionserkennung oder biometrischen Kategorisierung müssen betroffene Personen informieren - vorbehaltlich der Ausnahmen und Bedingungen des AI Act. Solche Use Cases sind seltener als Chatbots, wegen der sensiblen Daten sind Discovery und Zugriffskontrolle jedoch besonders wichtig.
4. Deepfakes und bestimmte Texte von öffentlichem Interesse kennzeichnen
Betreiber müssen offenlegen, wenn Bild-, Audio- oder Videoinhalte als KI-generierter oder manipulierter Deepfake einzustufen sind. Ebenfalls zu kennzeichnen sind KI-generierte oder manipulierte Texte, die die Öffentlichkeit über Angelegenheiten von öffentlichem Interesse informieren sollen und keiner menschlichen Prüfung oder redaktionellen Kontrolle unterzogen wurden. Das bedeutet nicht, dass jeder KI-unterstützte Marketingsatz automatisch sichtbar gekennzeichnet werden muss. Rolle, Inhalt, Kontext und Review-Prozess sind entscheidend.
KI-Kompetenz bleibt relevant
Die Regeln zur KI-Kompetenz gelten seit dem 2. Februar 2025. Nach der Änderung durch den Digital Omnibus müssen Anbieter und Betreiber Maßnahmen treffen, um die Entwicklung von KI-Kompetenz bei Mitarbeitenden und anderen Personen zu unterstützen, die in ihrem Auftrag KI-Systeme betreiben oder nutzen. Das Gesetz verlangt nicht, für jede einzelne Person ein bestimmtes Kompetenzniveau zu garantieren. Es verlangt jedoch nachvollziehbare und an den Kontext angepasste Maßnahmen.
Eine allgemeine Schulungsfolie pro Jahr wird selten für jede Rolle ausreichen. Ein Developer, der ein KI-Modell integriert, eine Marketing-Mitarbeiterin, die synthetische Inhalte freigibt, und ein Service-Desk-Mitarbeiter mit KI-Assistent stehen vor unterschiedlichen Risiken und benötigen unterschiedliche Leitlinien.
Welche Sanktionen sind möglich?
Bei Verstößen gegen die Transparenzpflichten aus Artikel 50 liegt der gesetzliche Höchstrahmen bei bis zu 15 Mio. EUR oder 3% des weltweiten Jahresumsatzes eines Unternehmens, je nachdem, welcher Betrag höher ist. Der höhere Rahmen von 35 Mio. EUR oder 7% gilt für verbotene KI-Praktiken nach Artikel 5 - nicht für jeden Verstoß gegen den AI Act. Für KMU sieht der AI Act eine verhältnismäßigere Berechnung vor; die konkrete Durchsetzung hängt vom Einzelfall und den nationalen Verfahren ab.
Die wichtigsten AI-Act-Termine auf einer Seite
Ein pragmatischer 90-Tage-Plan für AI-Act-Readiness
- Ein gemeinsames KI-Inventar aufbauen. Erfassen Sie System, Anbieter, Geschäftszweck, Owner, Nutzergruppen, Datenkategorien, verbundene Anwendungen, betroffene Personen, Anbieter-/Betreiberrolle, Risikohinweis, externe Kennzeichnung, Logging und Vertragsstatus. Beginnen Sie mit einem kontrollierten Register; die technische Reife kann danach wachsen.
- Rolle und Risiko mit der Rechtsberatung einordnen. Trennen Sie die Pflichten von Anbietern, Betreibern, Importeuren und Händlern. Markieren Sie verbotene und potenziell hochriskante Use Cases für eine fachliche Prüfung. Die juristische Einstufung sollte nicht allein bei der IT liegen.
- Alle Transparenz-Touchpoints prüfen. Kontrollieren Sie Chatbots, KI-Agenten, Avatare, Emotionserkennung, biometrische Kategorisierung, synthetische Medien und Inhalte von öffentlichem Interesse. Verifizieren Sie sowohl sichtbare Hinweise als auch maschinenlesbare Markierungen, wo sie relevant sind.
- Technische Kontrollen um den Use Case legen. Definieren Sie Identitäten und Berechtigungen, schützen Sie Prompts und sensible Daten, aktivieren Sie angemessene Protokollierung, überwachen Sie Integrationen, verwalten Sie Maschinenidentitäten und dokumentieren Sie menschliche Prüfung und Eskalation.
- Nachweise und Verantwortung schaffen. Benennen Sie eine verantwortliche Person, dokumentieren Sie Entscheidungen, bewahren Sie Anbieterinformationen auf, legen Sie Review-Intervalle fest, halten Sie Schulungsmaßnahmen fest und etablieren Sie ein Reporting, das die Wirksamkeit der Kontrollen sichtbar macht.
Drei Fragen, die Unternehmen besonders häufig stellen
Wurde der EU AI Act verschoben?
Nein. Bestimmte Pflichten für Hochrisiko-KI wurden verschoben. Die Transparenzpflichten aus Artikel 50 gelten seit dem 2. August 2026; andere Teile des AI Act sind bereits seit 2025 anwendbar.
Muss jeder KI-generierte Text sichtbar gekennzeichnet werden?
Nein. Anbieter müssen relevante synthetische Ausgaben maschinenlesbar markieren. Betreiber müssen Deepfakes sowie Texte von öffentlichem Interesse ohne menschliche Prüfung oder redaktionelle Kontrolle sichtbar kennzeichnen. Der konkrete Use Case entscheidet.
Werden wir durch den Einsatz eines KI-Tools eines Drittanbieters selbst zum Anbieter?
In der Regel ist das nutzende Unternehmen Betreiber, aber nicht immer. Wer ein System unter eigenem Namen anbietet oder wesentlich verändert, kann eine andere Rolle übernehmen. Jedes System und jede Bereitstellung sollte separat bewertet werden.
Offizielle Quellen
Europäische Kommission: Quick Facts - Transparency rules for AI systems
Europäische Kommission: Leitlinien zu den Transparenzpflichten aus Artikel 50
EUR-Lex: Verordnung (EU) 2024/1689 - Artificial Intelligence Act
EUR-Lex: Verordnung (EU) 2026/1744 - Digital Omnibus on AI
Rat der EU: endgültige Annahme der Vereinfachungsregeln
Von der rechtlichen Vorgabe zum technischen Betriebsmodell: Wo Bacher Systems unterstützt
Die juristische Bewertung gehört in die Hände Ihrer Rechtsberatung. Unsere Arbeit beginnt dort, wo diese Bewertung in eine sichere, transparente und steuerbare IT-Umgebung übersetzt werden muss.
Gerade der letzte Punkt ist entscheidend. AI-Act-Readiness ist keine einmalige Tool-Implementierung. In unserem Adoption Circle arbeiten wir auch nach dem Go-live gemeinsam mit unseren Kunden weiter, erhöhen kontinuierlich den Mehrwert der Plattform, passen die Roadmap an und reagieren auf neue technische und regulatorische Anforderungen. Wir übernehmen Mitverantwortung für das Ergebnis - nicht nur für die Technologie.
Mehr erfahren: Bacher Systems Consulting, Implementierung, Support und Managed Services